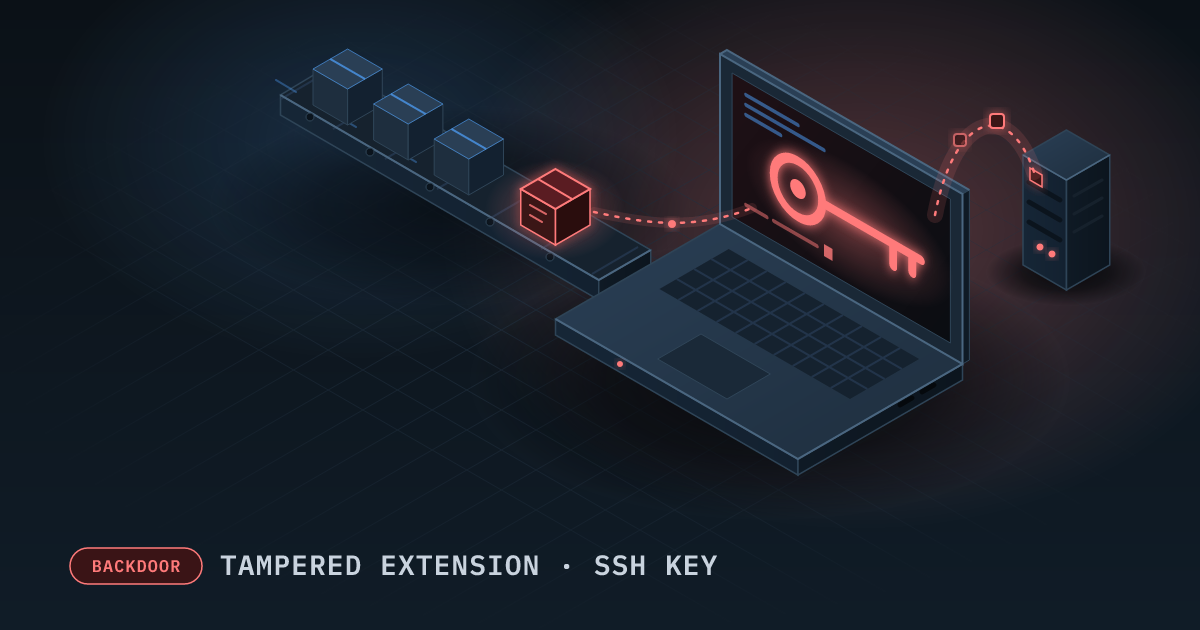
2026年10月29日の太平洋時間午前2時27分頃から午後1時35分頃まで、Cursor の VS Code 拡張機能マーケットプレイスで、本物の拡張 ID を使った Anthropic.claude-code の悪意ある改ざん版が配布されました。Cursor はこの版について「Anthropic が開発したものではない」と説明し、Anthropic も、攻撃者が Cursor のマーケットプレイスへのアクセスを悪用して公開したもので、自社は作成・公開・ホスティングに関与していないとしています。攻撃者がどのようにそのアクセスを得たかは公表されておらず、攻撃者も特定されていません。
対象バージョンと影響範囲:初期の報道や Help Net Security はバージョン 2.1.313 を挙げていますが、10月30日に更新された Cursor の告知では Windows 版と macOS 版の 2.1.312 と 2.1.313 が対象とされています。Cursor によると影響を受けたのは最大 5,000 ユーザーで、個別に連絡するとしています。問題の版は 2.1.314 で置き換えられました。Open VSX でも配布されたとする初期報告がありましたが、Manifold Security の Ax Sharma 氏らはこれを否定し、配布元は Cursor のマーケットプレイスだとしています。
不正コードの動作:extension.js に追加されたローダーは、エディターが拡張を読み込んだ時点でユーザー操作なしに実行されます。ホスト名、ユーザー名、OS、ディレクトリ、Git のメールアドレス、グローバル IP、鍵らしき環境変数最大40個の名前を攻撃者に送信し、svc-telemetry というラベルの SSH 鍵を authorized_keys に追加します。さらに永続化(macOS は LaunchAgent、Windows は SysMon という名前のタスク、Linux は再起動時の cron)を設定し、約60秒ごとにリバース SSH トンネルの確立を試みます。
Cursor によると、SSH サービスの有効化には管理者権限が必要で、コードの不具合によりほとんどの場合この手順は失敗し、攻撃者のサーバーもすでに停止されています。ただし研究者は、鍵と永続化は残るため、SSH がもともと有効な場合や後から有効にした場合はバックドアが機能すると警告しています。Cursor はマーケットプレイス全体を一時停止して鍵をローテーションし、再構築したうえで、他の拡張機能に改ざんはなかったとしています。