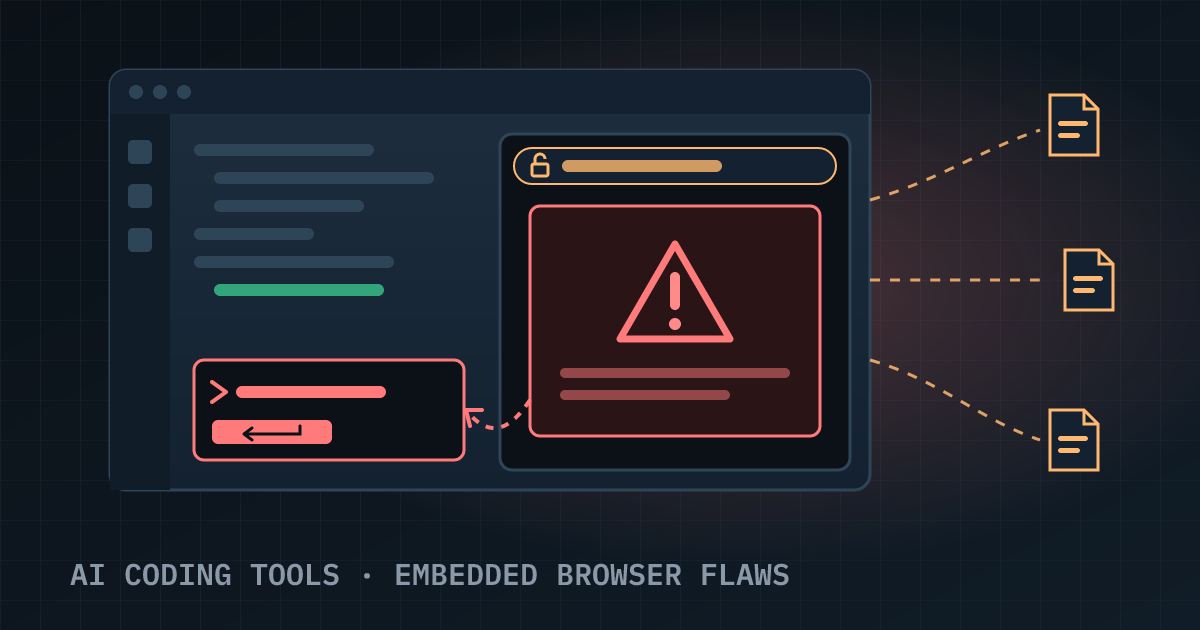
Ngày 29/10/2026, công ty bảo mật AI Forever Security công bố nghiên cứu của Gal Weizman về một nhóm lỗ hổng gọi là EMBRACE (EMbedded BRowser – trình duyệt nhúng). Điểm chung: trình duyệt tích hợp trong các công cụ AI lập trình được trao thêm quyền mà trình duyệt thông thường không có, như gửi nội dung cho AI agent hay đọc tệp cục bộ, làm phá vỡ mô hình bảo mật vốn có. Có 5 công cụ bị ảnh hưởng. Hiện chưa có mã CVE nào.
Cursor – thực thi mã (đã vá). Một trang web mở trong trình duyệt tích hợp của Cursor có thể truy cập ô soạn lệnh của agent qua một cầu nối bị lộ và chèn chỉ thị ẩn (prompt injection). Trong thử nghiệm, khi bật auto-run và người dùng chỉ nhấn Enter một lần để duyệt, agent đã chạy lệnh cài đặt mở ứng dụng Calculator trên máy; khi sandbox chặn, agent tự chạy lại bên ngoài sandbox. Kết quả phụ thuộc vào hành vi của mô hình. Lỗi được báo ngày 10/9 và Cursor âm thầm vá ngày 1/10, không ra thông báo bảo mật.
VS Code, Codex và Claude Desktop – đánh cắp tệp. Nếu người dùng mở một trang HTML cục bộ (file://) độc hại trong các ứng dụng này, trang đó có thể đọc tệp ngoài thư mục dự án – khoá SSH, tệp .env, token – và gửi ra ngoài. Trên VS Code và Claude Desktop, web worker vượt qua được kiểm tra thư mục; Codex thì không có kiểm tra này. Microsoft (nhận báo cáo ngày 10/9) cho rằng lỗi nằm ngoài ranh giới Workspace Trust, và theo nhà nghiên cứu VS Code vẫn chưa được vá. OpenAI (nhận báo cáo ngày 27/7) nói với The Register rằng họ đã biết và đang xử lý; Codex vẫn chưa được vá. Anthropic ban đầu từ chối, sau đó chấp nhận cùng lỗi này khi Noma Security báo cáo; chưa rõ Claude Desktop đã được vá hay chưa.
GitHub Copilot – giả mạo thanh địa chỉ (đã vá). Ở phiên bản 1.1.27, trang trong trình duyệt xem trước có thể khiến thanh địa chỉ và agent hiển thị github.com/login trong khi đang tải trang của kẻ tấn công – rất tiện cho lừa đảo. GitHub đã tự vá ở phiên bản 1.1.29 ngày 13/10.
Chưa có báo cáo nào về việc bị khai thác thực tế. Mọi kịch bản đều cần người dùng mở trang hoặc tệp của kẻ tấn công trong công cụ, ví dụ một liên kết trong README mà agent được nhờ cài đặt dự án.