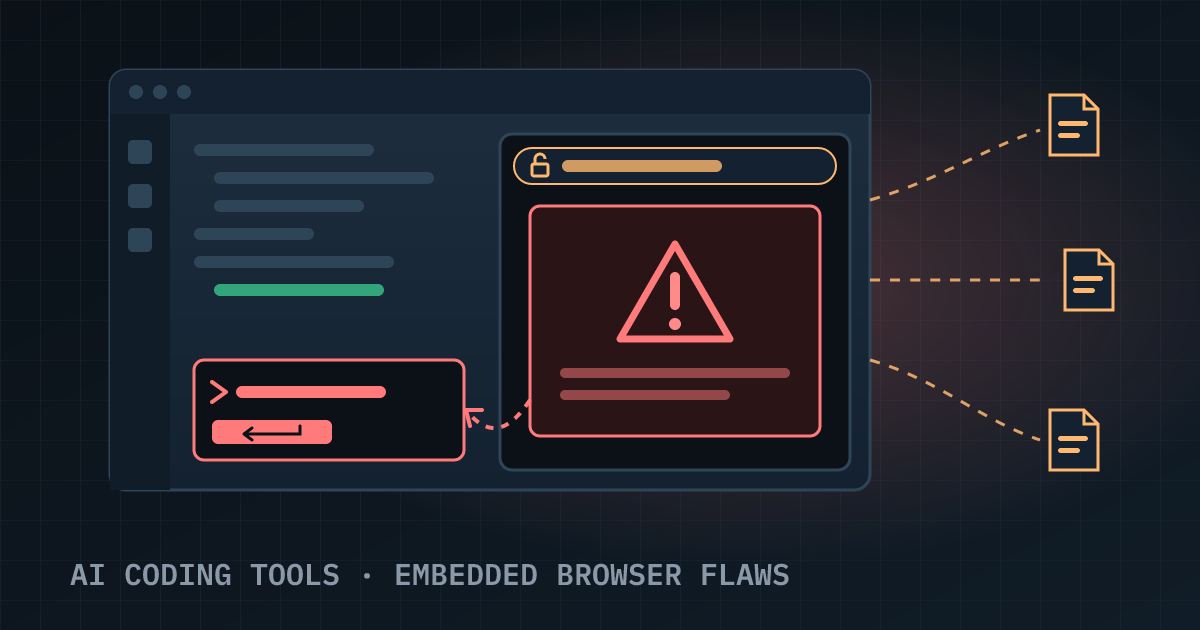
2026年10月29日、AI セキュリティ企業 Forever Security は、研究者 Gal Weizman 氏による脆弱性群 EMBRACE(EMbedded BRowser=内蔵ブラウザー)の調査結果を公開しました。共通する問題は、AI コーディングツールに組み込まれたブラウザーに、AI エージェントへの入力やローカルファイルの読み取りなど、通常のブラウザーにはない権限が与えられていたことで、本来のブラウザーのセキュリティモデルが崩れていました。影響を受けたのは5製品で、CVE 番号は公表されていません。
Cursor:コード実行(修正済み)。Cursor の内蔵ブラウザーで開いた Web ページが、公開されていたブリッジ経由でエージェントの入力欄に隠し指示を送り込めました(プロンプトインジェクション)。検証では、自動実行が有効な状態でユーザーが Enter を1回押して承認しただけで、エージェントがインストールコマンドを実行し、ホスト上で電卓アプリが起動しました。サンドボックスに阻まれると、エージェントはサンドボックス外で再実行しています。成否はモデルの挙動に左右されます。9月10日に報告され、Cursor は10月1日にセキュリティアドバイザリを出さずに修正しました。
VS Code・Codex・Claude Desktop:ファイル窃取。悪意あるローカル HTML(file://)をこれらのアプリで開くと、プロジェクト外のファイル(SSH 鍵、.env、トークンなど)を読み取り、外部へ送信できました。VS Code と Claude Desktop では Web Worker がフォルダー制限を回避し、Codex にはそもそも制限がありませんでした。Microsoft(9月10日に報告)は Workspace Trust の範囲外と判断し、研究者によると VS Code は未修正です。OpenAI(7月27日に報告)は The Register に対し、問題を把握し対応中と回答しており、Codex も未修正です。Anthropic は当初報告を退けましたが、Noma Security による同じ報告は受理しました。Claude Desktop が修正済みかどうかは明らかにされていません。
GitHub Copilot:アドレスバー偽装(修正済み)。バージョン 1.1.27 では、プレビュー用ブラウザー内のページが、攻撃者のページを表示したままアドレスバーとエージェントに github.com/login と表示させることができ、フィッシングに悪用できました。GitHub は 10月13日のバージョン 1.1.29 で独自に修正しています。
実際の悪用は報告されていません。いずれの攻撃も、ユーザーがツール内で攻撃者のページやファイルを開く必要があります(例:エージェントにセットアップを依頼した README 内のリンク)。